

Kebocoran data perusahaan menjadi topik penting bagi setiap bisnis yang menggunakan teknologi digital untuk menjalankan operasional. Saat ini, perusahaan menyimpan berbagai informasi penting, mulai dari data pelanggan, identitas karyawan, dokumen keuangan, hingga strategi bisnis. Namun, ketika pihak yang tidak berwenang mengakses atau menyebarkan informasi tersebut, perusahaan dapat menghadapi kerugian finansial, gangguan operasional, dan penurunan kepercayaan pelanggan.
Selain serangan siber, kebocoran data juga dapat terjadi akibat kelalaian karyawan, kesalahan konfigurasi sistem, atau pengelolaan akses yang kurang baik. Oleh karena itu, perusahaan perlu memahami sumber risiko sekaligus menyiapkan prosedur penanganan yang jelas. Dengan langkah yang tepat, perusahaan dapat membatasi dampak insiden, melindungi kepentingan pelanggan, dan menjaga keberlangsungan bisnis. Artikel ini membahas penyebab kebocoran data perusahaan, tanda-tandanya, cara mengatasi insiden, serta langkah pencegahan yang dapat di terapkan.
Baca Juga : Kebocoran Data Pribadi: Penyebab dan Cara Mengatasinya
Apa Itu Kebocoran Data Perusahaan?
Kebocoran data perusahaan merupakan kejadian ketika informasi bisnis atau data pribadi yang di kelola perusahaan terungkap, di akses, atau di sebarkan tanpa kewenangan yang sah. Informasi tersebut dapat mencakup data pelanggan, nomor identitas, alamat email, informasi pembayaran, dokumen kontrak, catatan keuangan, dan rahasia dagang.
Baca Juga : Penyebab Kebocoran Data Pribadi dan Cara Mencegahnya
Kebocoran dapat terjadi melalui serangan eksternal maupun tindakan dari dalam organisasi. Misalnya, penyerang mencuri kredensial akun karyawan untuk mengakses sistem perusahaan. Di sisi lain, karyawan mungkin mengirimkan dokumen rahasia ke alamat email yang salah atau membagikan tautan penyimpanan tanpa pembatasan akses.
Namun, perusahaan perlu membedakan antara kebocoran data, kehilangan data, dan gangguan sistem. Kehilangan data berkaitan dengan hilangnya informasi, sedangkan kebocoran berfokus pada terbukanya informasi kepada pihak yang tidak berwenang. Sementara itu, gangguan sistem belum tentu melibatkan akses terhadap data. Perbedaan ini penting karena setiap insiden membutuhkan pemeriksaan dan tindakan yang sesuai.
Baca Juga : NIK dan KTP Bocor: Risiko Penyalahgunaan & Cara Mengatasinya
Penyebab Kebocoran Data Perusahaan
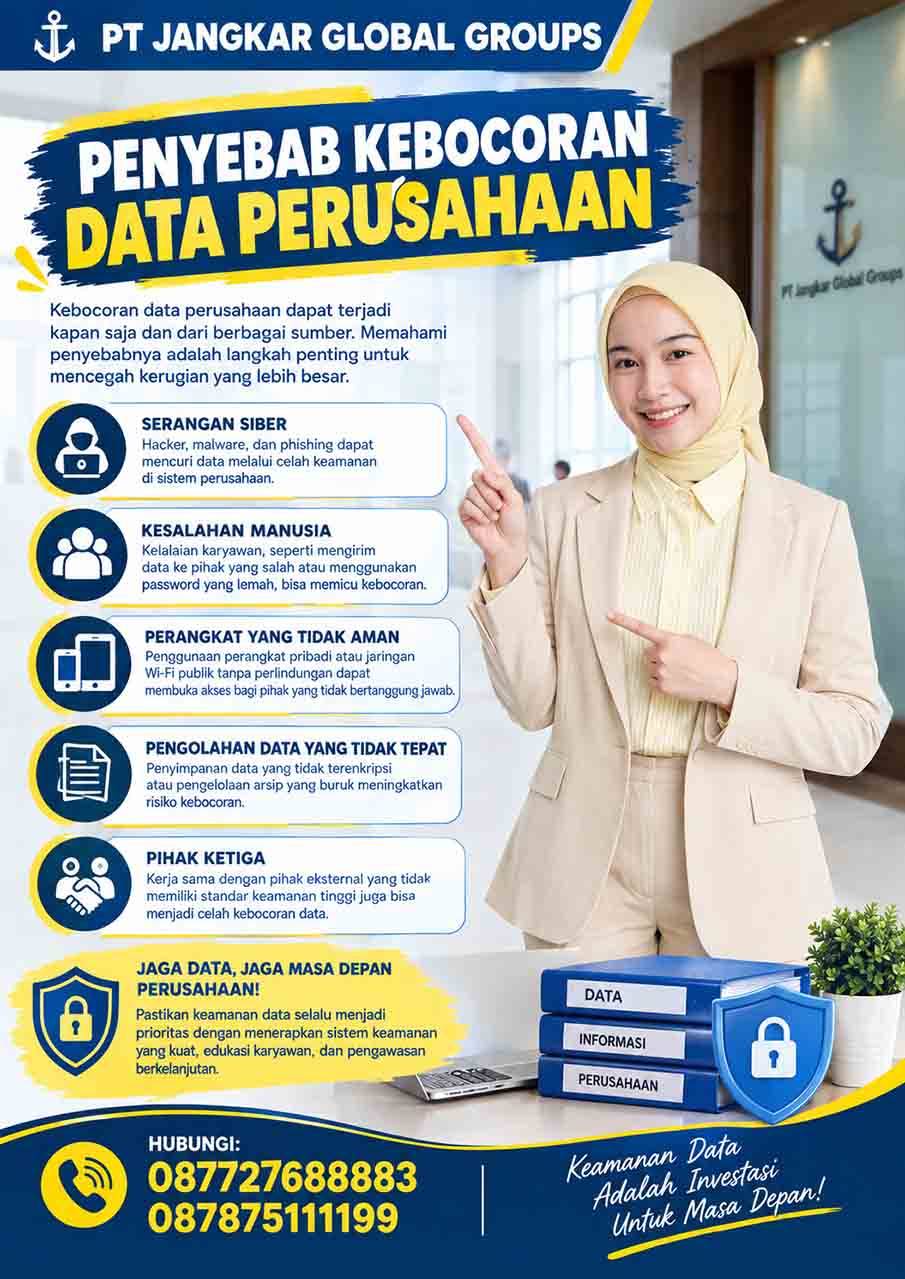
1. Serangan siber dan peretasan
Serangan siber menjadi salah satu ancaman utama bagi perusahaan yang menyimpan data dalam sistem digital. Pelaku dapat memanfaatkan celah keamanan pada server, aplikasi, jaringan, atau perangkat perusahaan untuk mendapatkan akses tanpa izin.
Baca Juga : Cara Mengetahui Apakah Data Pribadi Bocor di Internet
Selain itu, pelaku dapat menggunakan malware untuk mencuri informasi atau ransomware untuk mengunci sistem dan menuntut pembayaran. Dalam beberapa kasus, pelaku juga mengancam menyebarkan data yang mereka curi.
Karena itu, perusahaan perlu memperbarui perangkat lunak secara rutin, memeriksa celah keamanan, dan menerapkan perlindungan jaringan. Selanjutnya, tim teknologi informasi perlu memantau aktivitas sistem agar dapat mengenali pola serangan sedini mungkin.
Baca Juga : Cara Melindungi Data Pribadi agar Tidak Bocor
2. Kelalaian karyawan
Tidak semua kebocoran terjadi akibat peretas. Sebaliknya, kesalahan manusia juga dapat membuka jalan bagi penyalahgunaan informasi. Contohnya, karyawan mengirimkan daftar pelanggan kepada penerima yang salah, menggunakan kata sandi yang mudah di tebak, atau menyimpan dokumen perusahaan pada perangkat pribadi tanpa perlindungan memadai.
Baca Juga : Perlindungan Hukum Korban Kebocoran Data Pribadi di Indonesia
Selain itu, karyawan mungkin mengeklik tautan phishing yang menyerupai email dari atasan atau mitra bisnis. Akibatnya, pelaku dapat memperoleh kredensial untuk mengakses sistem internal.
Untuk mengurangi risiko tersebut, perusahaan perlu memberikan pelatihan keamanan informasi secara berkala. Dengan demikian, karyawan dapat mengenali email mencurigakan, memahami prosedur pengiriman dokumen, dan mengetahui cara melaporkan aktivitas yang tidak biasa.
Baca Juga : Cara Melaporkan Kebocoran Data Pribadi dan Menyiapkan Bukti
3. Pengelolaan akses yang lemah
Perusahaan sering memberikan akses sistem kepada banyak karyawan, vendor, dan mitra kerja. Namun, jika perusahaan tidak membatasi hak akses berdasarkan tugas, pengguna dapat melihat atau mengunduh informasi yang sebenarnya tidak mereka perlukan.
Baca Juga : Data Pribadi Disalahgunakan: Ini Langkah Mengatasinya
Sebagai contoh, akun mantan karyawan masih memiliki akses ke penyimpanan dokumen setelah ia meninggalkan perusahaan. Selain itu, beberapa karyawan mungkin menggunakan satu akun bersama sehingga perusahaan sulit mengetahui siapa yang melakukan tindakan tertentu.
Oleh sebab itu, perusahaan perlu menerapkan prinsip least privilege, yaitu memberikan akses minimum sesuai kebutuhan pekerjaan. Selanjutnya, perusahaan harus segera mencabut akses ketika seseorang pindah posisi, mengakhiri kontrak, atau meninggalkan organisasi.
Baca Juga : Dampak Penyalahgunaan KTP, KK Dibagikan melalui WhatsApp
4. Kesalahan konfigurasi sistem
Layanan penyimpanan awan dan aplikasi bisnis memudahkan perusahaan mengelola dokumen. Akan tetapi, konfigurasi yang salah dapat membuat dokumen internal terbuka bagi publik.
Misalnya, administrator mengatur folder berisi data pelanggan agar dapat di akses oleh siapa pun yang memiliki tautan. Jika pengguna kemudian menyebarkan tautan tersebut, pihak luar dapat membuka informasi tanpa melalui pemeriksaan yang memadai.
Karena itu, perusahaan perlu meninjau izin akses, pengaturan berbagi, dan konfigurasi keamanan secara rutin. Selain itu, lakukan pemeriksaan berkala terhadap penyimpanan awan, basis data, serta aplikasi yang terhubung dengan sistem utama.
Baca Juga : Perbedaan Kebocoran Data, Pencurian Identitas serta Dampaknya
5. Ancaman dari pihak internal dan mitra bisnis
Risiko juga dapat muncul dari orang yang sudah memiliki akses resmi. Karyawan, kontraktor, atau mitra bisnis mungkin menyalahgunakan informasi untuk kepentingan pribadi maupun pihak lain.
Di sisi lain, perusahaan dapat menghadapi risiko dari vendor yang mengelola data atau menyediakan layanan teknologi. Jika sistem vendor mengalami insiden, data perusahaan yang tersimpan di dalamnya juga dapat terdampak.
Oleh karena itu, perusahaan perlu mengevaluasi keamanan mitra bisnis sebelum memberikan akses. Selain itu, kontrak kerja sama perlu menjelaskan tanggung jawab pelindungan data, prosedur pelaporan insiden, dan batas penggunaan informasi.
Tanda-Tanda Kebocoran Data Perusahaan
Perusahaan perlu mengenali tanda-tanda yang mungkin menunjukkan insiden keamanan. Pertama, sistem mencatat aktivitas login dari lokasi atau perangkat yang tidak biasa. Kedua, administrator menemukan unduhan data dalam jumlah besar yang tidak sesuai dengan pola kerja normal.
Selanjutnya, perusahaan mungkin menerima laporan pelanggan mengenai pesan penipuan yang menyebut informasi internal. Tanda lainnya mencakup perubahan hak akses tanpa persetujuan, munculnya aplikasi asing pada sistem, atau peringatan keamanan dari penyedia layanan.
Namun, satu tanda saja belum tentu membuktikan kebocoran. Karena itu, tim terkait perlu memeriksa log sistem, membandingkan aktivitas dengan kebiasaan normal, dan mencari bukti pendukung sebelum menyimpulkan penyebab insiden.
Cara Mengatasi Kebocoran Data Perusahaan
1. Bentuk tim penanganan insiden
Ketika perusahaan menemukan indikasi kebocoran, segera aktifkan prosedur penanganan insiden. Libatkan tim teknologi informasi, keamanan informasi, manajemen, bagian hukum, komunikasi, dan bagian terkait lainnya sesuai kebutuhan.
Setiap anggota perlu memahami tanggung jawabnya. Misalnya, tim teknologi informasi memeriksa sistem, bagian hukum menilai kewajiban pelaporan, sedangkan tim komunikasi menyiapkan informasi yang akurat bagi pihak terdampak.
Dengan pembagian tugas yang jelas, perusahaan dapat mengambil keputusan lebih cepat dan menghindari instruksi yang saling bertentangan.
2. Batasi akses yang berisiko
Langkah berikutnya adalah menghentikan akses yang di duga berkaitan dengan insiden. Tim keamanan dapat menonaktifkan akun yang terindikasi di salahgunakan, mencabut sesi login aktif, memblokir kredensial yang bocor, atau mengisolasi perangkat yang terinfeksi.
Namun, perusahaan sebaiknya tidak langsung menghapus semua berkas atau mematikan sistem tanpa pertimbangan. Tindakan tersebut dapat menghilangkan bukti dan mengganggu pemeriksaan. Oleh sebab itu, tim perlu mengikuti prosedur respons insiden yang mempertimbangkan keselamatan sistem sekaligus kebutuhan investigasi.
3. Selidiki sumber dan cakupan insiden
Setelah membatasi risiko, perusahaan perlu mengetahui bagaimana pelaku memperoleh akses dan data apa saja yang terdampak. Tim pemeriksa dapat meninjau log akses, riwayat perubahan sistem, aktivitas unduhan, email mencurigakan, serta laporan dari pengguna.
Selanjutnya, kelompokkan informasi berdasarkan tingkat sensitivitas. Data keuangan, identitas pelanggan, kredensial login, dan rahasia dagang mungkin membutuhkan langkah penanganan yang berbeda.
Perusahaan juga perlu mencatat waktu kejadian, tindakan yang sudah di lakukan, sistem yang terdampak, dan temuan investigasi. Catatan tersebut membantu manajemen menentukan langkah berikutnya serta mendukung kebutuhan audit atau pelaporan.
4. Pulihkan sistem secara aman
Setelah memahami sumber masalah, perusahaan perlu memperbaiki celah keamanan sebelum mengembalikan sistem ke operasional normal. Misalnya, tim memperbarui aplikasi, mengganti kredensial yang terdampak, memperbaiki konfigurasi, dan menghapus akses yang tidak di perlukan.
Selain itu, perusahaan perlu memeriksa cadangan data untuk memastikan salinan tersebut tidak ikut terpengaruh. Setelah pemulihan, lakukan pengujian keamanan dan pantau aktivitas sistem secara lebih ketat.
Dengan pendekatan ini, perusahaan dapat mengurangi risiko pelaku masuk kembali melalui celah yang sama.
5. Beri tahu pihak yang terdampak sesuai ketentuan
Jika insiden melibatkan data pribadi, perusahaan perlu menilai kewajiban pemberitahuan berdasarkan peraturan yang berlaku. Di Indonesia, UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi mengatur kewajiban pengendali data ketika terjadi kegagalan pelindungan data pribadi.
Pasal 46 UU PDP menetapkan pemberitahuan tertulis paling lambat 3 x 24 jam sesuai ketentuan pasal tersebut. Pemberitahuan perlu mencakup informasi mengenai data yang terungkap, waktu dan cara kejadian, serta upaya penanganan dan pemulihan.
Oleh karena itu, perusahaan perlu melibatkan bagian hukum atau tenaga ahli yang memahami pelindungan data untuk menilai kewajiban yang relevan. Selain memberi tahu pihak yang terdampak sesuai ketentuan, perusahaan perlu menyampaikan informasi secara jelas dan tidak membuat klaim yang belum terverifikasi.
6. Evaluasi dampak dan susun laporan insiden
Perusahaan perlu menilai dampak kebocoran terhadap operasional, pelanggan, karyawan, mitra bisnis, dan kondisi keuangan. Jika pelaku memperoleh data pelanggan, misalnya, perusahaan dapat memberikan panduan keamanan agar pelanggan lebih waspada terhadap upaya penipuan.
Selanjutnya, susun laporan insiden yang memuat kronologi, jenis data terdampak, penyebab yang sudah teridentifikasi, langkah penanganan, dan rencana perbaikan. Laporan tersebut membantu manajemen menilai efektivitas respons sekaligus menentukan prioritas investasi keamanan.
Cara Mencegah Kebocoran Data di Masa Mendatang
Pencegahan memerlukan kombinasi teknologi, prosedur, dan perilaku karyawan. Pertama, gunakan autentikasi multifaktor pada akun penting dan terapkan kata sandi yang kuat serta unik. Kedua, perbarui sistem operasi, aplikasi, dan perangkat keamanan secara berkala.
Selain itu, lakukan pencadangan data secara rutin dan uji proses pemulihan agar perusahaan dapat memulihkan operasional ketika terjadi insiden. Gunakan enkripsi untuk melindungi informasi sensitif, baik ketika di simpan maupun saat di kirimkan, sesuai kebutuhan sistem.
Perusahaan juga perlu mengadakan pelatihan keamanan bagi karyawan, membatasi akses berdasarkan tanggung jawab, dan meninjau keamanan vendor. Selanjutnya, lakukan simulasi respons insiden agar setiap bagian memahami tindakan yang perlu di ambil ketika ancaman muncul.
Terakhir, evaluasi kebijakan keamanan secara berkala. Dengan demikian, perusahaan dapat menyesuaikan perlindungan terhadap perubahan teknologi, model bisnis, dan pola serangan yang terus berkembang.
Kebocoran data perusahaan dapat terjadi akibat serangan siber, kelalaian karyawan, pengelolaan akses yang lemah, kesalahan konfigurasi, maupun risiko dari pihak internal dan mitra bisnis. Dampaknya tidak hanya berkaitan dengan biaya pemulihan, tetapi juga kepercayaan pelanggan, keberlangsungan operasional, dan kepatuhan hukum.
Oleh karena itu, perusahaan perlu membangun sistem keamanan yang kuat sekaligus menyiapkan prosedur respons insiden. Ketika kebocoran terjadi, segera batasi akses berisiko, selidiki sumber masalah, amankan bukti, pulihkan sistem, dan penuhi kewajiban pemberitahuan yang relevan.
Dengan melakukan evaluasi secara konsisten, melatih karyawan, dan memperkuat pengelolaan akses, perusahaan dapat mengurangi risiko kebocoran serta meningkatkan kesiapan menghadapi ancaman digital. Jika insiden melibatkan data pribadi atau menimbulkan risiko hukum, perusahaan sebaiknya mencari bantuan profesional agar penanganan berjalan sesuai kebutuhan dan ketentuan yang berlaku.
Konsultasi Pengurusan Dokumen Anda Sekarang


